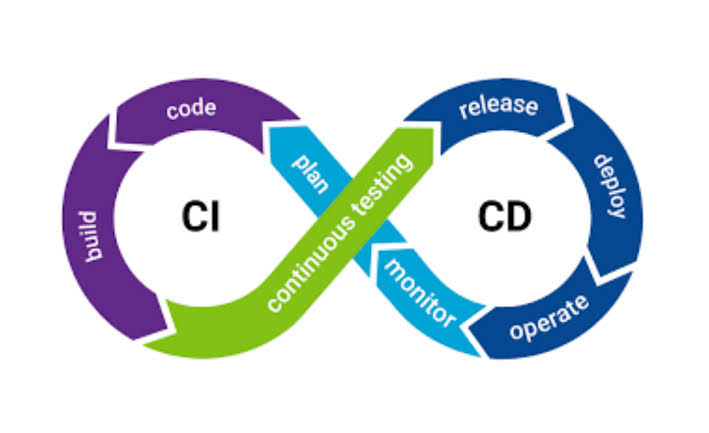
Job собирает Dockerfile (часто buildx), тегирует по git sha/semver, пушит в registry после тестов; кэш слоёв и non-root base — часть качества образа.
Разбор
- Тег
:latest на prod опасен — предпочитайте digest/sha.
- Multi-stage build уменьшает runtime image.
- Не логиньтесь к registry секретом в fork PR без защиты.
- Сканирование образа (CVE) — отдельный gate после build.
Пример
docker buildx build -t registry/app:${GIT_SHA} --push .
Итог
Образ в CI — воспроизводимый артефакт с неизменяемым идентификатором.