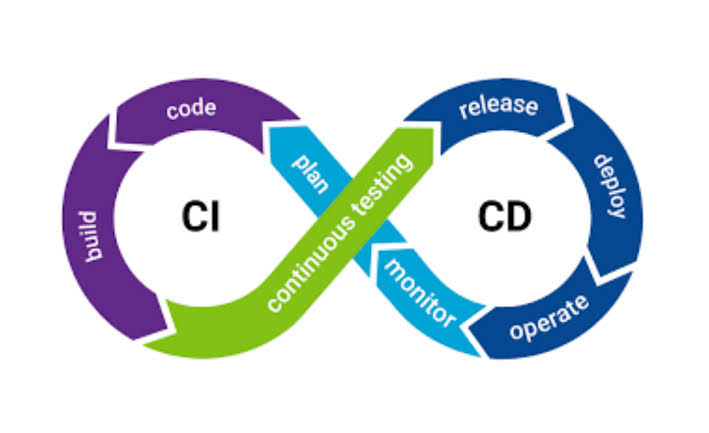
SBOM (Software Bill of Materials) перечисляет компоненты артефакта; CI генерирует SBOM при сборке и хранит рядом с image для реагирования на новые CVE.
Разбор
- Форматы SPDX/CycloneDX.
- Генерация из lockfile и слоёв образа.
- Подпись/аттестации рядом с SBOM (in-toto).
- Процесс: новый CVE → какие сервисы задеты по SBOM.
Итог
SBOM делает supply chain инвентаризируемой, а не «надеемся на сканер вчера».